Администрирование корпоративных систем Windows
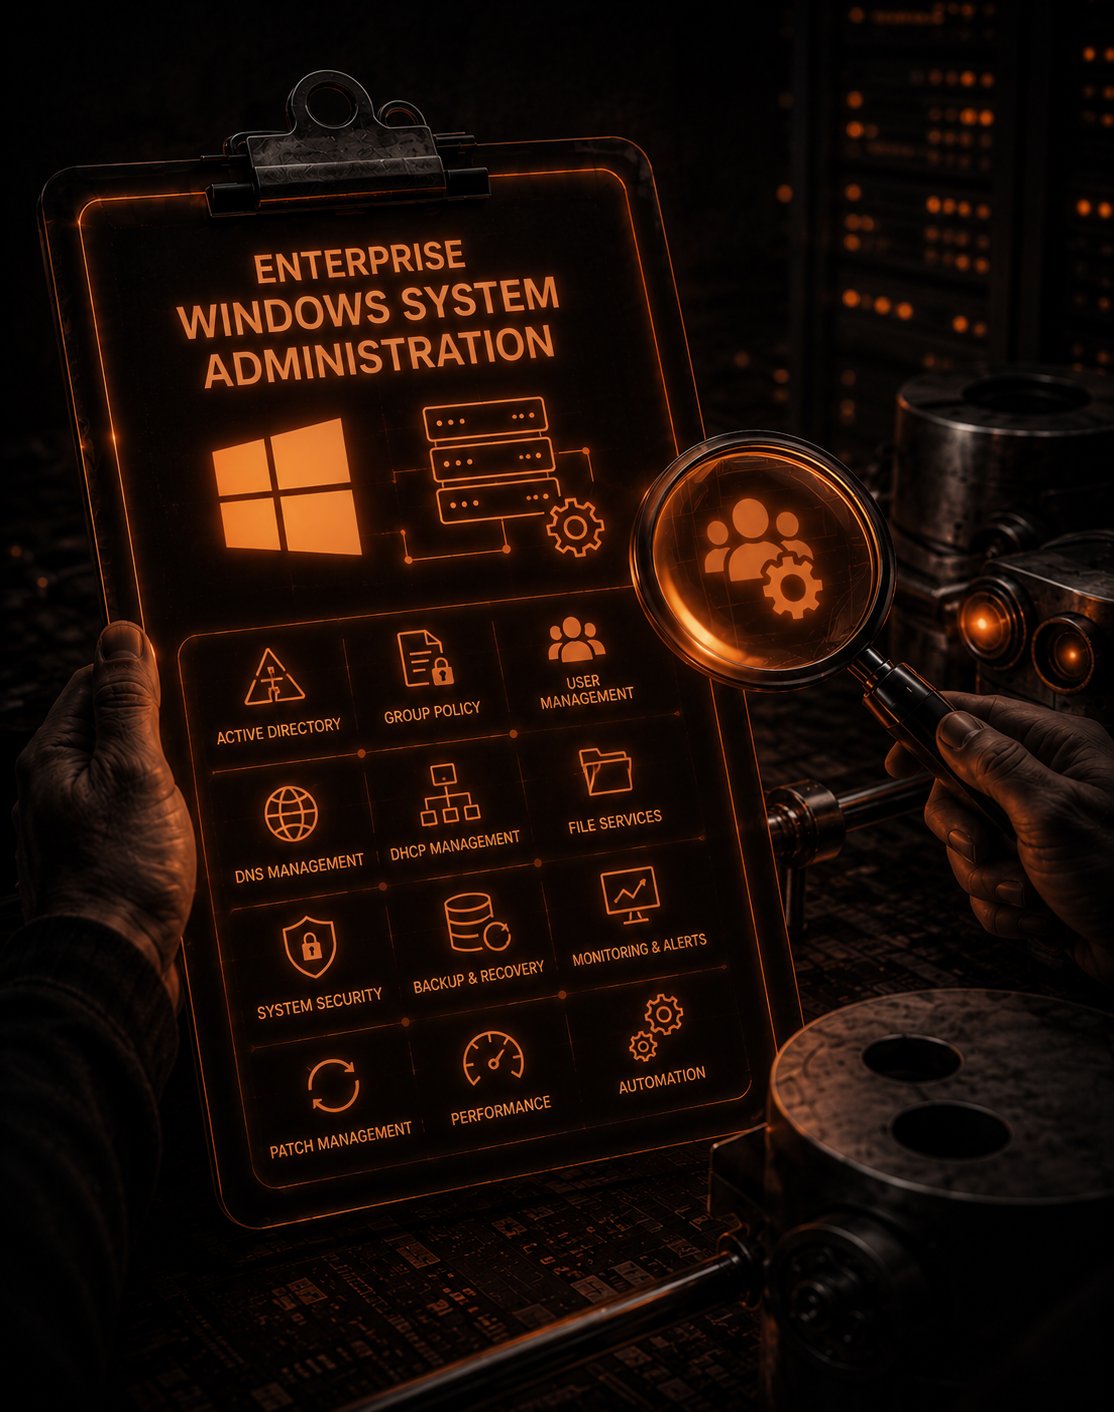
Этот курс предназначен для получения знаний и навыков, необходимых для профессионального управления ИТ-инфраструктурой крупных компаний и организаций. В рамках обучения практически изучаются развертывание масштабных серверных сетей, администрирование операционных систем (Linux/Windows Server), системы хранения данных, облачные технологии и обеспечение безопасности систем. Цель курса — подготовка высококвалифицированных системных администраторов (SysAdmin), способных обеспечить бесперебойную, безопасную и отказоустойчивую работу корпоративных систем.
Üstünlüklərimiz
Профессиональные наставники
Поддержка и руководство от опытных специалистов
Практическое обучение
Не только теория — обучение на реальных проектах
Современные технологии
Python, искусственный интеллект, веб-разработка и другие актуальные направления
Карьерная поддержка
Подготовка резюме, имитация собеседований и доступ к вакансиям
Curriculum
Введение в Windows Server 2025
- 1.• Обзор возможностей Windows Server 2025 • Различия между редакциями (Standard, Datacenter, Essentials) • Лицензирование и системные требования • Основные новые функции и улучшения в Windows Server 2025 • Методы установки: GUI и PowerShell • Первоначальная настройка сервера и установка ролей • Основы сетевого взаимодействия: настройка IP, настройка DNS и назначение статических IP-адресов • Обзор Server Manager и основных инструментов администрирования • Обзор AD DS (Active Directory Domain Services) • Создание и управление учетными записями пользователей, группами и организационными подразделениями (OU) • Структура AD Domain Services (AD DS) и особенности развертывания • Введение в репликацию AD и глобальный каталог • Установка и настройка контроллера домена • Понимание базы данных AD и папки SYSVOL • Топология репликации и управление репликацией • Повышение и понижение роли контроллера домена, роли FSMO • Настройка серверов глобального каталога и понимание их роли • Различия между GC и RODC и сценарии их использования • Развертывание и управление RODC в филиалах • Изменение и управление функциональными уровнями домена (DFL) и леса (FFL) • Влияние изменения функциональных уровней на существующие функции • Функции, доступные на более высоких функциональных уровнях • Обзор ролей FSMO: Schema Master, Domain Naming Master, PDC Emulator, RID Master, Infrastructure Master • Передача и принудительное назначение (seize) ролей FSMO • Рекомендации по управлению ролями FSMO • Очистка метаданных после принудительного назначения роли или удаления контроллера домена • Этапы безопасного понижения роли и удаления контроллера домена • Обеспечение отсутствия остаточных проблем с репликацией или осиротевших записей • Ручное удаление из Active Directory Sites and Services • Обработка принудительного назначения ролей FSMO в сценариях аварийного восстановления • Очистка метаданных после удаления контроллера домена • Использование Ntdsutil для управления FSMO и метаданными • Основы групповой политики и рекомендации по ее использованию • Область применения GPO: домен, OU, сайт и лес • Основные компоненты: Group Policy Preferences, Security Settings, Administrative Templates • Версионирование GPO и инструменты устранения неполадок • Использование GPO для настройки политик безопасности (политики паролей, блокировка учетных записей) • Настройка политик Windows Update, интеграция с WSUS • Фильтрация безопасности, WMI-фильтры и обработка Loopback • Использование PowerShell для автоматизации GPO • Установка и настройка роли DHCP-сервера • Создание DHCP-областей и аренда IP-адресов • Резервирование DHCP и списки исключений • Настройка DHCP Relay Agent и отказоустойчивости • Настройка DHCP Failover для обеспечения доступности • Балансировка нагрузки и режим Hot Standby • Настройка и устранение неполадок в сценариях DHCP Failover • Установка и настройка роли DNS-сервера • Управление DNS-зонами: прямая зона поиска, обратная зона поиска, условная переадресация • DNS-записи: A, CNAME, MX, SRV • Устранение проблем с разрешением DNS-имен и производительностью • Обзор уровней RAID: RAID 0, 1, 5, 10 • Настройка программного и аппаратного RAID в Windows Server 2019 • Управление дисками и обеспечение отказоустойчивости в RAID-массивах • Мониторинг состояния и производительности RAID • Сравнение файловых систем FAT, NTFS и ReFS • Настройка разрешений NTFS и списков управления доступом (ACL) • Преимущества ReFS для обеспечения целостности данных и крупномасштабных хранилищ • Особенности производительности и масштабируемости файловых систем • Реализация DFS для консолидации пространств имен • Настройка репликации DFS для обеспечения отказоустойчивости и доступности • Рекомендации по развертыванию и устранению неполадок DFS • Настройка Folder Redirection для централизованного хранения пользовательских данных • Управление профилями пользователей и перемещаемыми профилями • Настройка автономных файлов для мобильных пользователей • Настройка Remote Desktop Session Host и Remote Desktop Licensing • Развертывание RemoteApp и управление коллекциями RDS • Настройка RDS Gateway для безопасного внешнего доступа • Оптимизация производительности и управление сеансами • Настройка WSUS для управления обновлениями в сети • Синхронизация WSUS с серверами Microsoft Update • Утверждение и управление обновлениями и отчетами • Устранение проблем с синхронизацией WSUS • Настройка iSCSI Target и Initiator для сетей хранения данных (SAN) • Настройка iSCSI-хранилища в Windows Server • Настройка сетевого хранилища (NAS) для централизованного доступа к данным • NAS и iSCSI: ключевые различия и сценарии использования • Установка и настройка веб-сервера IIS • Управление веб-приложениями, сайтами и пулами приложений IIS • Настройка SSL/TLS для защищенного обмена данными • Установка и управление веб-приложениями с помощью IIS • Настройка методов аутентификации (Windows, Forms, Basic) • Использование Application Request Routing (ARR) для балансировки нагрузки • Размещение нескольких сайтов и приложений на одном сервере IIS • Установка и настройка сервера Certificate Authority • Управление сертификатами и шаблонами сертификатов • Понимание концепций инфраструктуры открытых ключей (PKI) • Рекомендации по управлению ролью CA и обеспечению безопасности • Интеграция CA для выдачи SSL-сертификатов для IIS • Настройка IIS для HTTPS, привязка сертификатов и шифрование • Автоматизация продления сертификатов и устранение распространенных проблем • Установка и настройка Veeam Backup & Replication • Настройка заданий резервного копирования для виртуальных машин, физических серверов и облачных ресурсов • Управление репозиториями резервных копий и планирование заданий • Рекомендации по оптимизации производительности резервного копирования и использования хранилища • Настройка Veeam для аварийного восстановления и восстановление из резервных копий • Выполнение application-aware резервного копирования для приложений Microsoft • Тестирование и проверка целостности резервных копий • Расширенные возможности Veeam: Instant VM Recovery, восстановление на уровне файлов и репликация • Введение в SCCM и его компоненты • Установка SCCM и настройка ролей основного сайта • Управление и развертывание обновлений программного обеспечения, приложений и операционных систем • Инструменты отчетности и мониторинга SCCM • Настройка и управление коллекциями SCCM и группами устройств • Обслуживание инфраструктуры SCCM: резервное копирование, мониторинг и устранение неполадок • Настройка Compliance Settings и управление конфигурациями на клиентских устройствах • Рекомендации по безопасности SCCM и управлению доступом на основе ролей • Обзор Azure: понимание того, что такое Microsoft Azure и его роли в облачных вычислениях • Сервисы Azure: введение в основные сервисы Azure, такие как виртуальные машины (VM), хранилища, сети и базы данных • Подписки Azure и управление: создание и управление подписками Azure и группами ресурсов • Azure Portal: навигация по порталу Azure для управления ресурсами, мониторинга и обеспечения безопасности • Azure Resource Manager (ARM): использование шаблонов ARM для согласованного развертывания и управления ресурсами • Ценообразование и лицензирование: понимание моделей ценообразования Azure, включая оплату по мере использования (Pay-as-you-go) и зарезервированные экземпляры (Reserved Instances)
Exchange Server 2019
- 1.• Что такое Exchange Server 2019? • Новые возможности Exchange Server 2019 • Предварительные требования и ресурсы для установки • Гибридные среды и интеграция с Exchange Online • Настройка Exchange Server 2019 в виртуальной среде • Установка Exchange Server 2019 • Необходимые компоненты для среды • Выбор ролей и компонентов (Mailbox Server, Edge Transport Server) • Устранение проблем, возникающих при установке • Управление Mailbox Server и базами данных • Создание и настройка баз данных почтовых ящиков (Mailbox Databases) • Настройка Database Availability Group (DAG) • Резервное копирование баз данных и почтовых ящиков • Настройка Outlook Web App (OWA) • Поддержка мобильных устройств (ActiveSync) • Подключение мобильных устройств к службам Exchange Server 2019 • Пользовательский интерфейс OWA и его возможности • Маршрутизация электронной почты: SMTP, Mail Flow и транспортные службы • Настройка транспортных правил (Transport Rules) • Фильтрация электронной почты и меры безопасности • Управление SMTP-трафиком и подключениями • Требования безопасности и меры защиты Exchange Server • Настройка SSL-сертификатов • Шифрование электронной почты и отслеживание сообщений • Аудит электронной почты и управление соответствием требованиям (Compliance Management) • Архитектура и планирование высокой доступности (HA) • Настройка DAG и балансировки нагрузки • Процедуры аварийного восстановления • Методы резервного копирования и восстановления Exchange Server • Мониторинг Exchange Server 2019 • Инструменты мониторинга производительности и анализ • Методы устранения неполадок и распространенные проблемы • Использование файлов журналов и Event Viewer для выявления ошибок
ESXi и vSphere
- 1.• Что такое ESXi и vSphere? • Обзор гипервизора VMware ESXi и его архитектуры • Основные компоненты vSphere (vCenter, хосты ESXi, vSphere Client) • Предварительные требования для установки ESXi и vSphere • Лицензирование vSphere и ESXi • Установка ESXi на физический сервер • Настройка хоста ESXi (сеть, хранилище, параметры времени) • Первоначальная настройка с использованием Direct Console User Interface (DCUI) • Управление ESXi с помощью vSphere Client • Настройка сетевых параметров (vSwitches, VMkernel-порты) • Основы сетевого взаимодействия виртуальных машин (Port Groups, VLANs) • Настройка хранилищ iSCSI, NFS и Fibre Channel • Управление хранилищами с помощью VMware Datastores • Создание и настройка виртуальных машин (VM) • Настройка и изменение аппаратных параметров виртуальных машин • Установка операционных систем на виртуальные машины • Управление снимками (Snapshots) и клонированием виртуальных машин • Понимание кластеров vSphere и их типов • Настройка и управление High Availability (HA) • Основы и настройка vMotion и Storage vMotion • Настройка Distributed Resource Scheduler (DRS) • Настройка пользовательских ролей и разрешений в vSphere • Реализация рекомендаций по безопасности для хостов ESXi • Использование VMware vSphere Security Configuration Guide • Управление межсетевыми экранами, сертификатами и доступом по SSH • Стратегии резервного копирования для сред ESXi и vSphere • Использование VMware vSphere Data Protection (VDP) • Восстановление виртуальных машин из резервных копий и тестирование аварийного восстановления • Мониторинг производительности с помощью vSphere Client и vRealize Operations • Использование журналов и диагностических инструментов для устранения неполадок • Выявление и устранение распространенных проблем в ESXi и vSphere • Рекомендации по оптимизации производительности и стабильности
Наши лучшие выпускники
Bu kurs üçün hələ məzun məlumatı əlavə olunmayıb.
Наши преподаватели
Зарплаты на рынке
1000+
Junior
0-1 год
2000+
Middle
1-2 годa
3000+
Senior
3+
Часто задаваемые вопросы
idtech — это современная образовательная экосистема, обучающая технологиям, программированию и цифровым навыкам.
Вы можете зарегистрироваться, заполнив форму в разделе «Подать заявку» на нашем сайте.
Наши курсы подходят как для новичков, так и для тех, кто хочет углубить свои знания.
Да, занятия проходят как онлайн, так и в учебных классах.